
Uma falha grave no PHP, e o que fizemos a respeito
Em 21 de outubro de 2026, foram divulgadas duas falhas críticas de segurança no PHP, a tecnologia que faz funcionar a grande maioria dos sites do mundo, inclusive os desenvolvidos pela Weecom. A vulnerabilidade ficou conhecida como PHP2Shell e recebeu severidade máxima. A equipe do PHP lançou a correção no mesmo dia, e nosso time agiu imediatamente.
Em termos simples: uma analogia
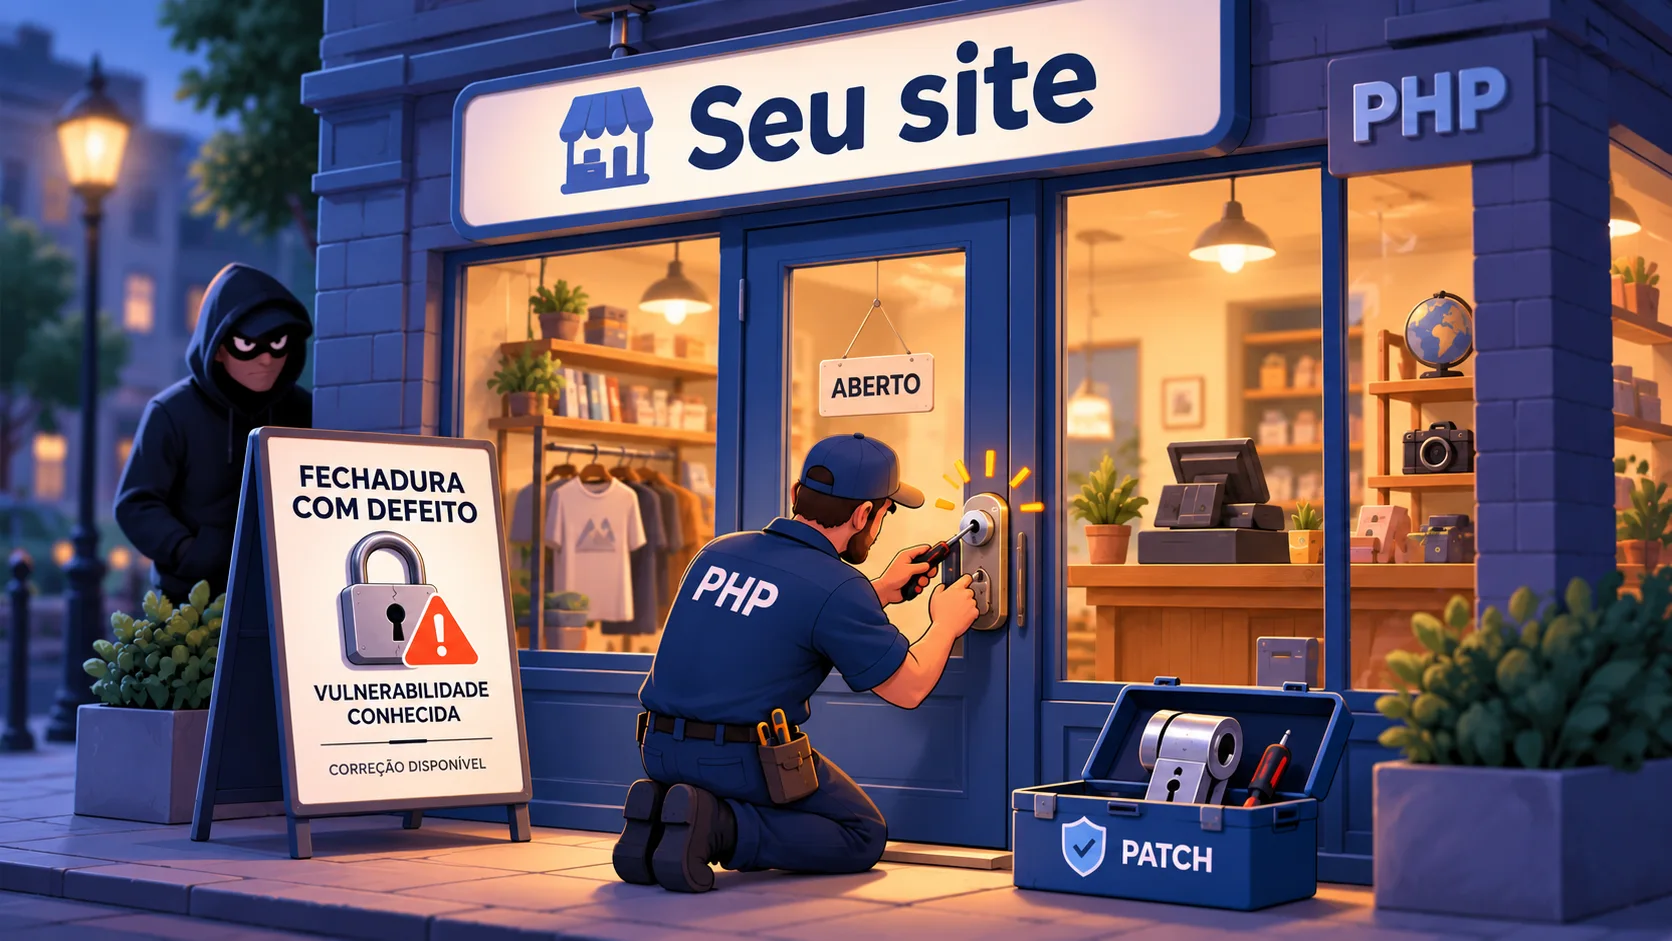
Imagine que o seu site é uma loja física. O PHP é a estrutura do prédio: portas, fechaduras e paredes. Agora imagine que o fabricante das fechaduras avisa que um modelo muito usado tem um defeito: com a técnica certa, qualquer pessoa consegue abrir a porta sem chave, entrar na loja e mexer no que quiser, de vitrine a caixa registradora.
Isso não significa que alguém já entrou na sua loja. Significa que a fechadura tem um defeito conhecido, e que agora todo mundo (inclusive quem tem más intenções) sabe disso. A solução é trocar a fechadura o quanto antes. O fabricante já entregou a fechadura nova. O que importa é quem tem a responsabilidade de instalá-la em cada loja, e é aí que a Weecom entra.
O que são as CVEs
CVE é o “número de registro” público de uma falha de segurança, usado no mundo todo para que todos falem da mesma vulnerabilidade. As duas falhas deste caso são:
- CVE-2026-109618: se a memória do servidor se esgota no meio de uma requisição, o PHP fica com dados parcialmente preparados e depois os trata como se estivessem corretos.
- CVE-2026-109619: informações internas de uma requisição continuam “vivas” depois de a memória ter sido liberada, e podem ser reaproveitadas indevidamente.
Ambas têm nota 9,2 de 10 na escala de gravidade (CVSS) e podem permitir execução remota de código sem autenticação, ou seja, alguém de fora executar comandos no servidor sem precisar de login ou senha. Como o defeito está no próprio PHP, sistemas populares como WordPress, Magento e Laravel podem ser afetados mesmo quando o código do site está correto. As versões afetadas vão do PHP 5.4 ao 8.5. As falhas foram encontradas por pesquisadores da Calif, da Wiz e da OpenAI, e a Help Net Security detalha as versões corrigidas: 8.5.12, 8.4.27, 8.3.36 e 8.2.35.
Por que a pressa
Os detalhes técnicos vazaram antes da divulgação oficial, e a SecurityWeek reportou que empresas de segurança viram tentativas de exploração antes mesmo de a correção sair. Segundo a própria equipe do PHP, não existem mitigações completas: atualizar é a única opção segura.
O que já foi feito
- Servidores VPS: todos os ambientes VPS sob gestão da Weecom, foram atualizados para uma versão do PHP com a correção. Como somos nós que administramos esses servidores, não dependemos de fornecedores para isso.
- Hospedagens Cloud (Compartilhadas): nesses planos, é o próprio fornecedor da infraestrutura que cuida do PHP. Eles aplicaram as atualizações e nós acompanhamos o processo para confirmar que os sites estão cobertos.
- Monitoramento: seguimos acompanhando os ambientes, com camadas extras de proteção, como firewall e bloqueio automático de acessos suspeitos.
O que você precisa fazer?
Se o seu site está em um ambiente gerenciado pela Weecom, você não precisa fazer nada. A atualização já foi aplicada pelo nosso time.
E se o meu site não está hospedado na Weecom?
Nem todos os sites que desenvolvemos ficam em servidores da Weecom. Alguns são hospedados em ambientes contratados e administrados diretamente pelo cliente ou por outro fornecedor. Como não temos acesso a esses servidores, a atualização do PHP precisa ser feita e confirmada por quem cuida da hospedagem.
Se esse é o seu caso, siga estes passos:
- Pergunte ao responsável pela hospedagem se o PHP foi atualizado após 21/10/2026.
- Confirme a versão em uso. Ela deve ser uma das corrigidas (8.5.12, 8.4.27, 8.3.36 ou 8.2.35) ou uma versão equivalente com a correção aplicada pelo fornecedor. Se a versão for mais antiga, pergunte ao provedor se existe correção disponível.
- Fale com a gente se precisar de apoio na conversa com o provedor. Podemos ajudar a explicar o que precisa ser feito.
Segurança é um trabalho contínuo
Falhas como essa aparecem de tempos em tempos em qualquer tecnologia. O que faz a diferença é a velocidade de resposta e a manutenção constante dos ambientes. Se ficou com alguma dúvida sobre o seu site, fale com a gente.
Fontes e leitura complementar